NIS2 physische Sicherheit bedeutet: Betroffene Einrichtungen müssen ihre Netz- und Informationssysteme nicht nur digital, sondern auch gegen unbefugten Zutritt, Brand, Wasser und Stromausfall schützen. Grundlage in Deutschland ist § 30 Abs. 1 BSIG in der Fassung des NIS-2-Umsetzungsgesetzes. Die Maßnahmen müssen geeignet, verhältnismäßig und wirksam sein und organisatorisch abgesichert werden. Der erste Schritt ist immer die Prüfung, ob Ihr Unternehmen überhaupt unter NIS-2 fällt.
Entscheidungskriterien für die physische Sicherheit unter NIS-2
| Kriterium | Worauf achten | Typischer Fehler |
|---|---|---|
| Betroffenheit | BSI-Prüfung durchführen und dokumentieren | Annahme, nur KRITIS-Betreiber seien erfasst |
| Risikoanalyse | Zutritt, Brand, Wasser, Strom je Standort bewerten | Nur IT-Risiken betrachtet |
| Zonenkonzept | Kernbereiche wie Serverraum gesondert schützen | Ganzes Gelände mit gleicher Schutzstufe |
| Schlüsselmanagement | Aktuelles Verzeichnis, Entzug bei Austritt | Generalschlüssel ohne Nachweis |
| Besuchermanagement | Anmeldung, Begleitung, Protokoll | Wartungsfirmen ohne Begleitung |
| Notstrom | USV und Notstrom regelmäßig unter Last testen | Anlage vorhanden, nie getestet |
| Videoüberwachung | Rechtsgrundlage, Zweck, Speicherdauer nach DSGVO | Kameras auf Arbeitsplätze gerichtet |
| Sicherheitsdienstleister | Erlaubnis nach § 34a GewO, Dienstanweisung | Keine NIS-2-bezogenen Vorgaben |
NIS2 physische Sicherheit: Was verlangt das Gesetz konkret?
Wer sich mit NIS2 physische Sicherheit beschäftigt, stößt schnell auf ein Missverständnis: Die NIS-2-Richtlinie der EU wird fast ausschließlich als IT-Thema behandelt. Firewalls, Patch-Management und Backups stehen im Vordergrund. Dabei verlangt das Gesetz ausdrücklich mehr. Ein Server, an den eine unbefugte Person einen USB-Stick anschließen kann, ist durch keine Firewall der Welt geschützt.
In Deutschland wurde die Richtlinie durch das NIS-2-Umsetzungsgesetz in das BSI-Gesetz (BSIG) überführt. Zentral ist § 30 Abs. 1 BSIG. Danach müssen betroffene Einrichtungen geeignete, verhältnismäßige und wirksame technische und organisatorische Maßnahmen ergreifen, um Störungen ihrer Netz- und Informationssysteme zu vermeiden. Das BSI erläutert in seinen Informationen zu den Risikomanagementmaßnahmen, dass dazu auch der Schutz vor physischen und umgebungsbedingten Ereignissen gehört.
Gemeint sind vor allem vier Gefahrengruppen: unbefugter physischer Zugriff, Brand, Wasser und Stromausfall. Das BSI nennt in diesem Zusammenhang ausdrücklich Zutritts- und Überwachungsmaßnahmen sowie den Schutz vor äußeren Einwirkungen. Die physische Sicherheit ist damit kein freiwilliges Extra, sondern Teil des Pflichtprogramms.
Wichtig ist die Formulierung „geeignet, verhältnismäßig und wirksam“. Das Gesetz schreibt keine bestimmte Zaunhöhe und keine feste Anzahl an Sicherheitskräften vor. Es verlangt aber, dass Sie Ihre Maßnahmen aus einer Risikobetrachtung ableiten, dokumentieren und in ihrer Wirksamkeit überprüfen können. Eine Schließanlage, deren Schlüsselverbleib niemand kennt, erfüllt diesen Anspruch in der Regel nicht. Zudem nimmt § 38 BSIG die Geschäftsleitung in die Pflicht: Sie muss die Maßnahmen billigen und ihre Umsetzung überwachen.
Wer ist von NIS-2 betroffen und warum zählt auch das Gebäude?
Die Frage „NIS2: Wer ist betroffen?“ lässt sich nicht pauschal beantworten. Das BSIG unterscheidet nach §§ 28 und 29 zwischen wichtigen Einrichtungen und besonders wichtigen Einrichtungen. Hinzu kommen Betreiber kritischer Anlagen sowie bestimmte Vertrauensdiensteanbieter und DNS- beziehungsweise TLD-Diensteanbieter. Entscheidend sind zwei Merkmale: die Zugehörigkeit zu einem der im Gesetz genannten Sektoren und die Unternehmensgröße.
Vereinfacht gilt für die meisten Sektoren eine Schwelle ab mittleren Unternehmen, also in der Regel ab 50 Beschäftigten oder mehr als 10 Mio. € Jahresumsatz und Jahresbilanzsumme. Zu den Sektoren zählen unter anderem Energie, Transport, Gesundheit, Wasser, digitale Infrastruktur, Abfallwirtschaft, Lebensmittel und Teile des verarbeitenden Gewerbes. Ob Ihr Unternehmen konkret erfasst ist, klären Sie am zuverlässigsten über die NIS-2-Betroffenheitsprüfung des BSI.
Für die physische Sicherheit ist ein zweiter Punkt oft wichtiger: Die Pflichten gelten für die Systeme, nicht für das Firmenschild. Ein Rechenzentrum im Keller eines gemischt genutzten Bürogebäudes, ein Technikraum auf einem Logistikgelände oder eine Netzleitwarte in einem Verwaltungsbau unterliegen denselben Anforderungen. Bei gemischt genutzten Liegenschaften sollten Sie daher klären, wer Betreiber, wer Nutzer und wer verantwortlich für den jeweiligen Sicherheitsbereich ist.
Auch Dienstleister sind indirekt betroffen. Wer für eine NIS-2-Einrichtung Reinigung, Wartung oder Bewachung übernimmt, wird Teil der Lieferkette, die das Unternehmen nach § 30 BSIG ebenfalls absichern muss. Rechnen Sie also damit, dass Auftraggeber künftig Nachweise zu Personal, Schulung und Zutrittsregeln verlangen.
warningAuch Einbrüche können meldepflichtig sein
Ein erheblicher Sicherheitsvorfall löst unter NIS-2 Meldefristen beim BSI aus: eine frühe Erstmeldung binnen 24 Stunden und eine Meldung binnen 72 Stunden. Das gilt auch, wenn die Störung durch einen physischen Zugriff, etwa einen Einbruch in den Serverraum, verursacht wurde.
Welche physischen Risiken müssen Sie bewerten?
Bevor Sie Maßnahmen beschließen, steht die Risikoanalyse. Sie ist der Kern jedes NIS-2-Risikomanagements und beantwortet die Frage, welche Ereignisse Ihre Systeme tatsächlich stören könnten. Für die physische Ebene hat sich eine Gliederung nach Gefahrenquellen bewährt.
Hierzu zählen Einbruch, Diebstahl von Hardware, Sabotage und das unbemerkte Anschließen fremder Geräte. Unterschätzt wird häufig der Innentäter: Beschäftigte oder Fremdfirmen mit legitimem Gebäudezugang, aber ohne Berechtigung für den Serverraum. Auch das sogenannte Tailgating, also das Mitlaufen hinter einer berechtigten Person durch eine Zutrittstür, ist ein typisches Einfallstor.
Brand, Löschwasser, Leitungswasser, Starkregen und Überhitzung können Systeme genauso zuverlässig ausschalten wie ein Angriff. Ein Technikraum unter einer Sanitärleitung oder im hochwassergefährdeten Untergeschoss ist ein klassischer Befund.
Ein Stromausfall legt ohne unterbrechungsfreie Stromversorgung und Notstromkonzept den Betrieb lahm. Ebenso kritisch sind der Ausfall der Klimatisierung oder einer einzelnen Netzanbindung.
Bewerten Sie jedes Risiko nach Eintrittswahrscheinlichkeit und Schadenshöhe. Daraus ergibt sich, welche Bereiche eine hohe Schutzstufe brauchen. Erfahrungsgemäß sind das wenige Räume: Serverraum, Netzwerkverteiler, Leitwarte und Energiezentrale. Auf diese Kernbereiche sollte sich der Großteil des Aufwands konzentrieren, statt das gesamte Gelände gleichmäßig abzusichern. Halten Sie die Analyse schriftlich fest; sie ist später Ihr wichtigster Nachweis, warum eine Maßnahme verhältnismäßig ist.
Welche Maßnahmen sind konkret zu treffen?
Aus der Risikoanalyse leiten Sie die Maßnahmen ab. Eine gesetzlich verbindliche NIS-2-Checkliste oder ein amtliches NIS2-Checkliste-PDF gibt es nicht. Das BSI stellt Informationen bereit, die Umsetzung bleibt aber Ihre Aufgabe. In der Praxis haben sich für die physische Sicherheit folgende Bausteine bewährt:
Technik allein reicht nicht. NIS-2 verlangt ausdrücklich organisatorische Absicherung: Rollen, Zuständigkeiten, Notfallabläufe und regelmäßige Übungen für Stromausfall, Brand oder Wasserschäden. Ein Alarm, auf den nachts niemand reagiert, ist keine wirksame Maßnahme.
Setzen Sie Videoüberwachung ein, gilt zusätzlich das Datenschutzrecht. Nach Art. 5 und Art. 6 DSGVO brauchen Sie eine Rechtsgrundlage, einen festgelegten Zweck und eine begrenzte Speicherdauer. Kameras sollten auf Zugänge und Technikräume ausgerichtet sein, nicht auf Arbeitsplätze. Bildaufnahmen in geschützten Räumen wie Umkleiden sind nach § 201a StGB strafbewehrt.
- Zonenkonzept: Das Gelände wird in Schutzzonen gegliedert, etwa öffentlicher Bereich, Bürobereich und Hochsicherheitsbereich mit Serverraum.
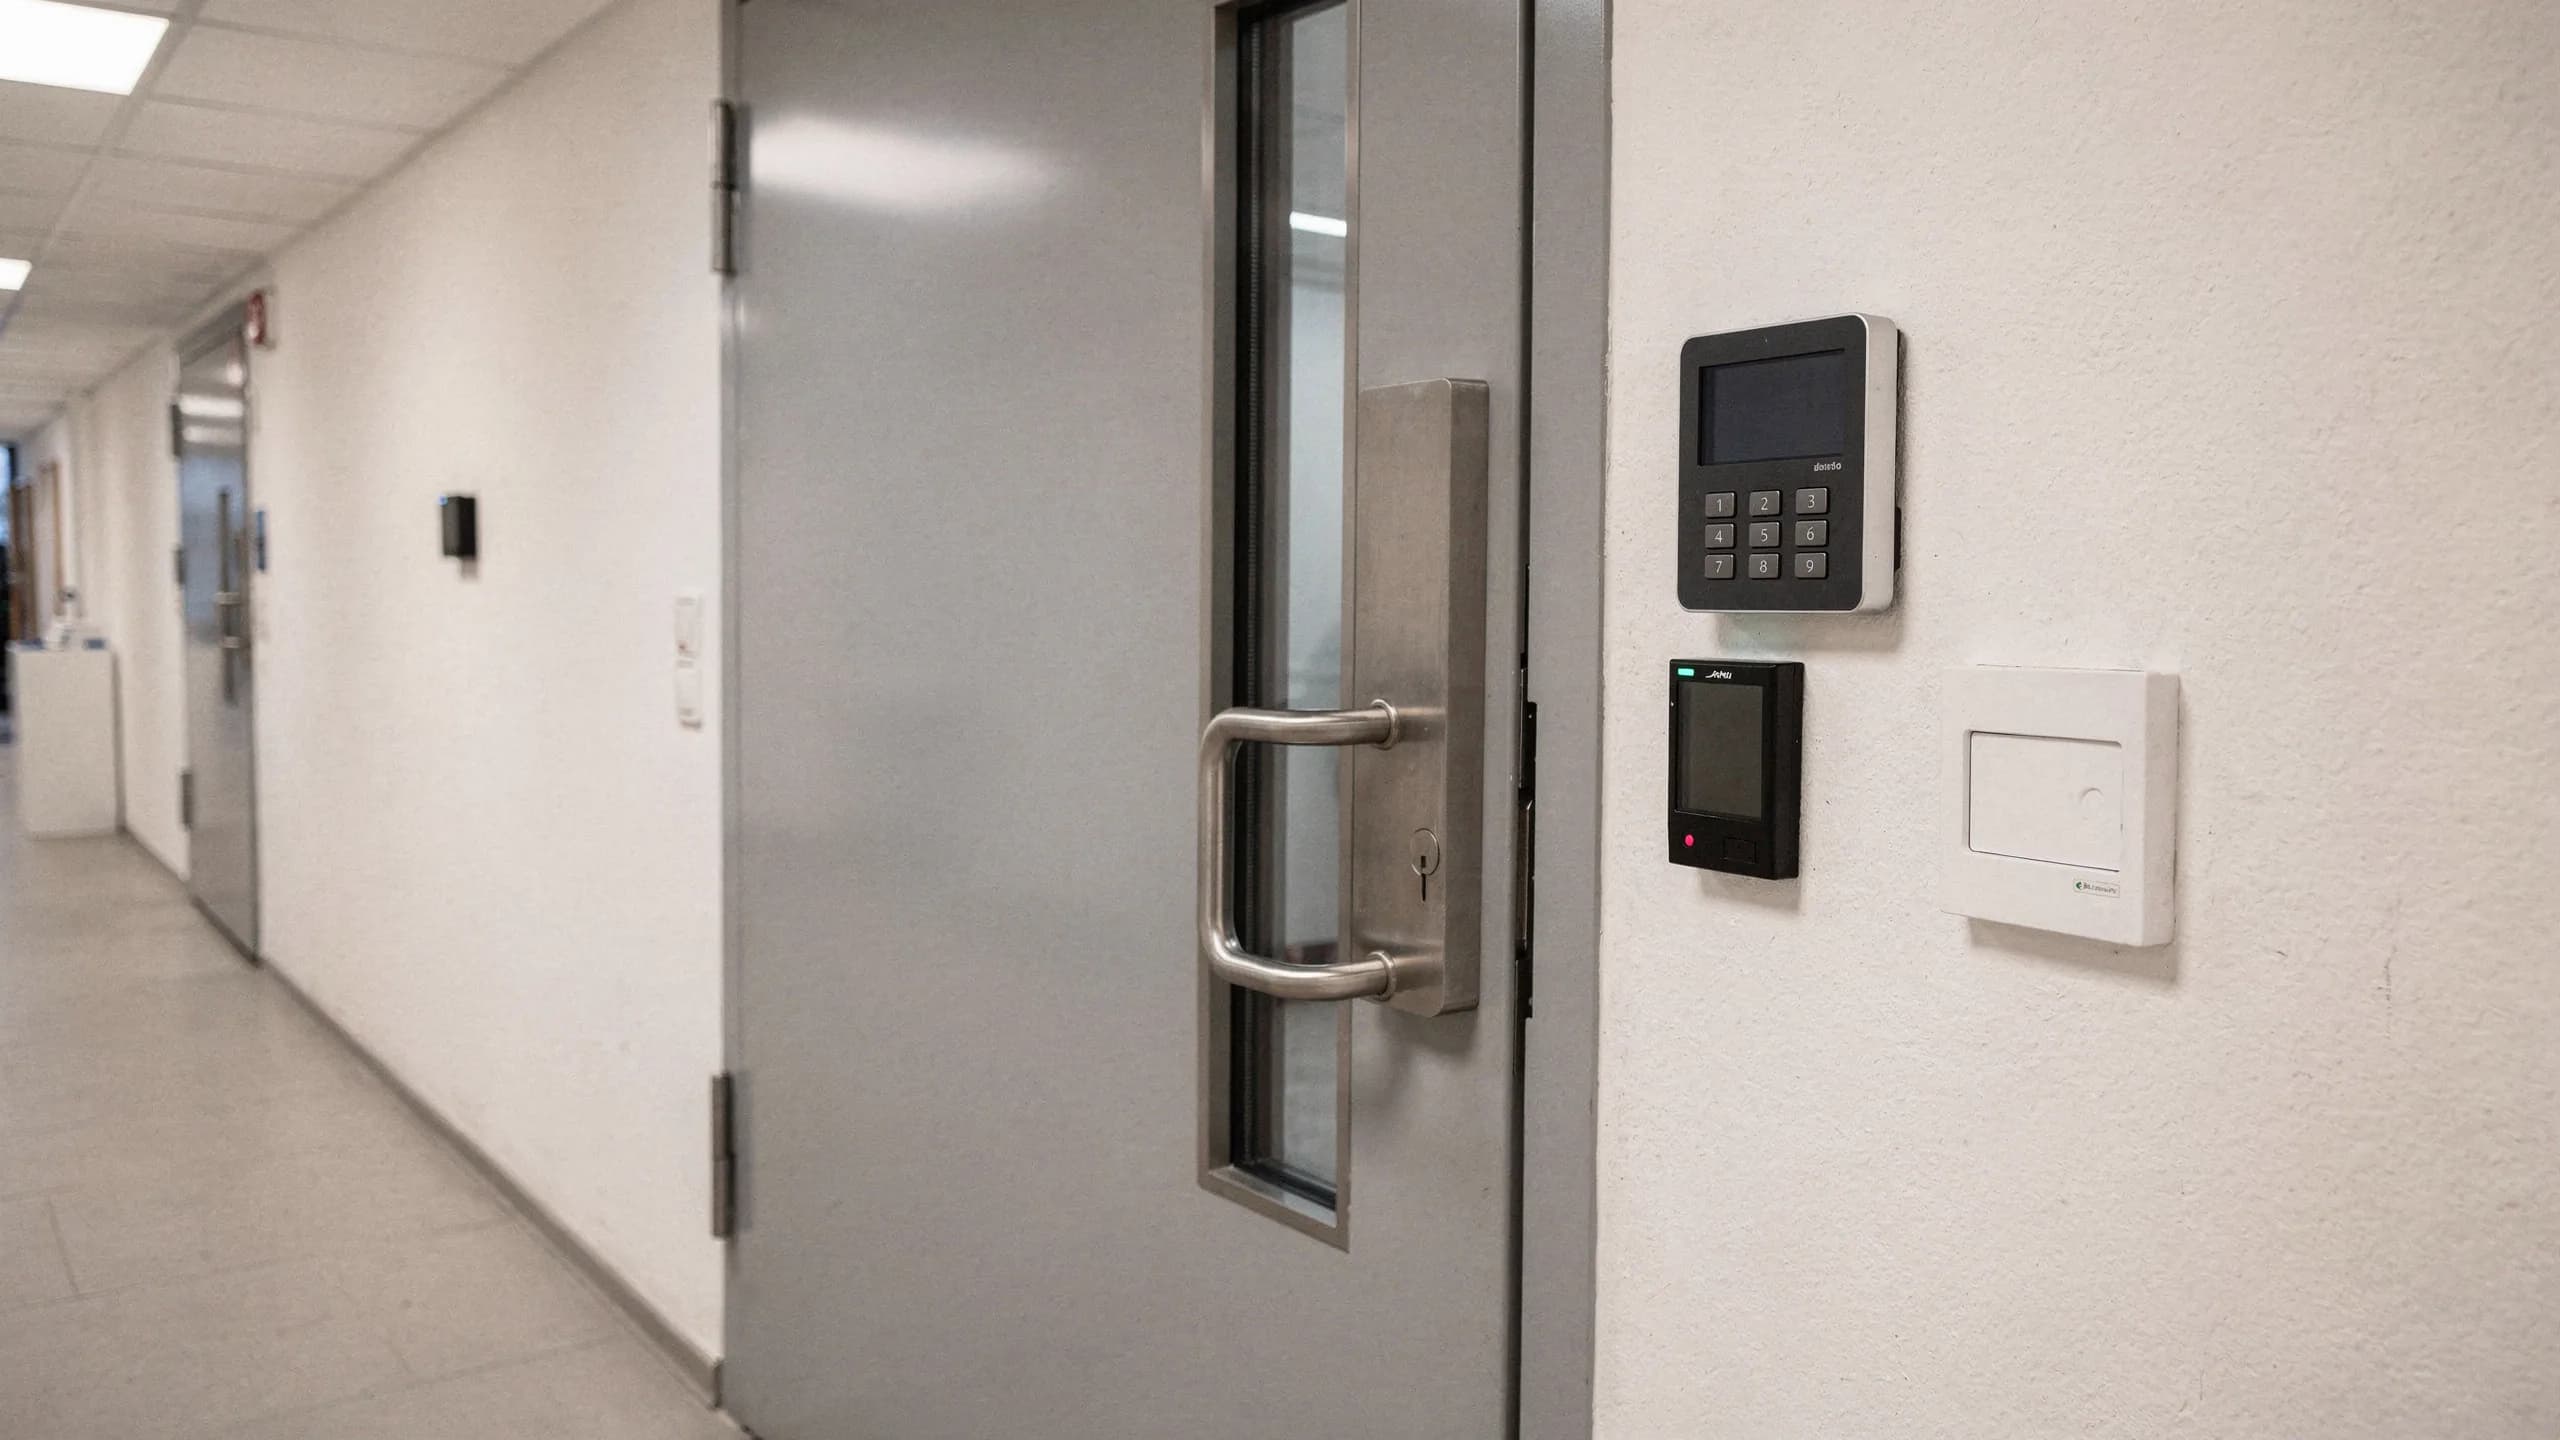
- Zutrittskontrolle: Elektronische Zutrittssysteme mit personenbezogenen Berechtigungen, idealerweise mit zwei Faktoren für Kernbereiche.
- Schlüssel- und Berechtigungsmanagement: Ein aktuelles Verzeichnis, wer welchen Schlüssel oder Ausweis besitzt, sowie ein fester Prozess bei Austritt von Beschäftigten.
- Besuchermanagement: Anmeldung, Begleitung und Protokollierung externer Personen, auch von Wartungsfirmen.
- Protokollierung: Lückenlose Aufzeichnung physischer Zugriffe auf kritische Räume, damit Vorfälle nachvollziehbar sind.
- Überwachung und Alarm: Einbruchmeldetechnik und gegebenenfalls Videoüberwachung mit klarer Alarmweiterleitung.
- Umgebungsschutz: Brandfrüherkennung, Wassermelder, Klimaüberwachung und unterbrechungsfreie Stromversorgung.
- Schutzzonen festgelegt Serverraum und Verteiler als Kernbereich
- Zutrittsrechte personenbezogen vergeben
- Schlüsselverzeichnis aktuell Entzug bei Austritt geregelt
- Besucher und Fremdfirmen protokolliert
- Brand- und Wassermelder aktiv
- Notstrom unter Last getestet
- Notfallabläufe geübt Stromausfall, Brand, Wasser
Quelle: BSI – NIS-2-regulierte Unternehmen
Welche Rolle spielt Objektschutz und was kostet er?
Personeller Objektschutz ergänzt Technik dort, wo Menschen Entscheidungen treffen müssen: bei der Kontrolle von Besuchern und Fremdfirmen, bei der Reaktion auf Alarme, bei Kontrollgängen durch Technikbereiche außerhalb der Geschäftszeiten. Für die NIS2-Anforderungen an die physische Sicherheit ist dabei weniger die bloße Anwesenheit entscheidend als die Dokumentation: Dienstanweisungen, Kontrollgangprotokolle und Meldewege machen die Wirksamkeit nachweisbar.
Rechtlich ist Bewachung in Deutschland nach § 34a GewO erlaubnispflichtig. Das eingesetzte Personal braucht je nach Tätigkeit eine Unterrichtung oder eine Sachkundeprüfung bei der IHK und wird im Bewacherregister des Bundes erfasst. Für die Qualität von Sicherungsdienstleistungen bietet DIN 77200 einen anerkannten Maßstab. Sind Alarmaufschaltung oder Leitstellenleistungen Teil Ihres Konzepts, ist DIN EN 50518 die relevante Norm für Notruf- und Serviceleitstellen.
Zu den Kosten: Übliche Richtwerte aus der Praxis liegen im Tagdienst bei rund 26 bis 29 € je Kraft und Stunde. Basis sind die BDSW-Tariflöhne des jeweiligen Bundeslandes. Nach Tarif kommen Zuschläge hinzu: nachts 10 %, sonntags 25 %, an Feiertagen 100 %. Ein Beispiel: Zwei Kräfte im 12-Stunden-Tagdienst ergeben 24 Einsatzstunden, also etwa 624 bis 696 € pro Tag. Ein 24/7-Mischbetrieb liegt durch die Zuschläge spürbar darüber.
Die Teamgröße richtet sich nach Objektart. Ein kleines Büro kommt meist mit 1 Kraft aus, Bürogebäude mit 2, Industrieanlagen mit 3 je Schicht. Weitere Details finden Sie im Beitrag Was kostet Objektschutz?.
Basis BDSW-Tariflohn
abgeleitet aus Tagessatz
abgeleitet aus Tagessatz
Quelle: snoel.de Leistungsseite
Wie gehen Sie vor und welche Fehler sollten Sie vermeiden?
Eine NIS-2-Zusammenfassung für die Praxis lässt sich in wenige Schritte gliedern. Halten Sie die Reihenfolge ein, denn jede Stufe baut auf der vorherigen auf:
In der Praxis wiederholen sich bestimmte Fehler. Der häufigste ist die Trennung von IT und Gebäude: Das IT-Team verantwortet die NIS-2-Umsetzung, das Facility-Management weiß davon nichts. Die Folge sind Serverräume mit Generalschlüssel und Wartungsfirmen ohne Begleitung.
Ebenso verbreitet sind diese Versäumnisse:
Behandeln Sie NIS2 und physische Sicherheit als gemeinsames Projekt von Geschäftsleitung, IT, Gebäudeverwaltung und Datenschutz. Wer seine Schutzmaßnahmen strukturiert prüfen möchte, kann sich dazu auch von Snoel als Sicherheitsdienstleister unverbindlich beraten lassen.
- Betroffenheit über die BSI-Prüfung klären und Ergebnis dokumentieren.
- Kritische Systeme und ihre Standorte erfassen: Wo stehen Server, Verteiler, Leitwarten?
- Physische Risiken je Standort bewerten.
- Schutzzonen festlegen und Maßnahmen je Zone ableiten.
- Zuständigkeiten, Notfallabläufe und Meldewege schriftlich regeln.
- Maßnahmen testen, üben und mindestens jährlich überprüfen.
- Maßnahmen existieren, sind aber nicht dokumentiert und damit nicht nachweisbar.
- Notstrom wurde installiert, aber nie unter Last getestet.
- Zutrittsrechte ehemaliger Beschäftigter werden nicht entzogen.
- Sicherheitsdienstleister erhalten keine NIS-2-bezogene Dienstanweisung.
- Videoüberwachung wird ohne datenschutzrechtliche Prüfung erweitert.
Quellen